21 lutego 2025 roku, chwilę po piętnastej czasu polskiego, pracownicy giełdy Bybit robili coś, co robili setki razy wcześniej. Przesuwali część etheru z portfela zimnego, czyli tego trzymanego z dala od internetu, do portfela ciepłego, z którego obsługuje się bieżące wypłaty klientów. Rutyna. Trzy osoby, trzy podpisy, jedna transakcja.
Kilka minut później z tego portfela nie było już nic. 401 347 ETH oraz tokeny pochodne etheru, razem warte wtedy około 1,5 miliarda dolarów (giełda w swoich komunikatach podaje 1,4 miliarda, różnica bierze się z kursu w danej godzinie), wyjechało na adresy, których nikt w Bybit nie znał.
To była największa kradzież w historii kryptowalut. Według wielu zestawień największa pojedyncza kradzież w historii w ogóle, większa niż to, co w 2003 roku wyniesiono z banku centralnego Iraku.
I tu zaczyna się właściwa historia. Bo nikt nie ukradł kluczy. Nikt nie włamał się na serwery giełdy. Trzy osoby podpisały transakcję, którą widziały na ekranie jako prawidłową, i ta transakcja była prawidłowa. Tyle że ekran kłamał.
A giełda, która straciła półtora miliarda dolarów w kilka minut, następnego dnia normalnie wypłacała pieniądze klientom. Nikt z użytkowników nie stracił ani centa.
Ten wpis jest o tych dwóch rzeczach naraz. O tym, jak działa atak, w którym Twój najbezpieczniejszy sprzęt nie ma szans, i o tym, co odróżnia giełdę, która przeżyje katastrofę, od takiej, która przy niej upada.
Na skróty, jeśli się spieszysz
- Zimny portfel Bybit był sejfem na trzy klucze. Żaden klucz nie został skradziony.
- Napastnicy podmienili stronę internetową, przez którą podpisuje się transakcje. Podpisujący widzieli prawidłowy przelew, a podpisywali przekazanie kontroli nad całym portfelem.
- Portfel sprzętowy nie pomógł, bo chroni klucz, a nie sprawdza, czy podpisujesz to, co widzisz.
- Giełda przetrwała, bo miała własne rezerwy, powiedziała o wszystkim w ciągu 90 minut i nie wstrzymała wypłat. W 10 godzin obsłużyła 350 tysięcy zleceń wypłaty.
- Za atakiem stała Korea Północna. Większość pieniędzy zamieniono na bitcoina w 10 dni. Ponad jedna czwarta zniknęła bez śladu.
- Wniosek dla Ciebie: „zimny” nie znaczy „bezpieczny sam z siebie”, a giełda to zawsze zaufanie do firmy, nie do technologii.
Jak wygląda sejf giełdy
Żeby zrozumieć, co poszło nie tak, musisz wiedzieć, jak duża giełda w ogóle trzyma pieniądze.
Wyobraź sobie kantor, który ma w kasie tyle gotówki, ile potrzeba na dzień pracy, a resztę w sejfie w piwnicy. Kasa to portfel ciepły: podłączony do systemu, obsługuje wypłaty klientów automatycznie. Sejf to portfel zimny: odcięty od internetu, otwierany rzadko, tylko wtedy, gdy trzeba dosypać do kasy.
Sejf Bybit na ether nie miał jednego klucza. Miał ich kilka i do otwarcia trzeba było użyć co najmniej trzech naraz. Taki portfel nazywa się wielopodpisowym (multisig). Idea jest prosta: jeden pracownik nie może uciec z pieniędzmi, jeden zgubiony klucz nie blokuje firmy, jeden zhakowany komputer nie wystarcza.
Do obsługi tego sejfu Bybit używał Safe, najpopularniejszego na świecie narzędzia do portfeli wielopodpisowych. Działa to tak: ktoś przygotowuje transakcję na stronie internetowej Safe, potem każdy z podpisujących otwiera tę samą stronę, widzi szczegóły przelewu, podłącza swój portfel sprzętowy i potwierdza. Klucze nigdy nie opuszczają urządzeń. Strona jest tylko pulpitem sterowania.
I to właśnie pulpit sterowania stał się celem.
Co się właściwie stało
Historia zaczyna się dwa i pół tygodnia przed kradzieżą i nie w Bybit, tylko u dostawcy.
4 lutego 2025. Według ustaleń firm śledczych Sygnia i Mandiant, wynajętych przez Bybit i Safe, komputer jednego z deweloperów Safe został przejęty. Sposób był klasyczny dla tej grupy napastników: programista uruchomił u siebie spreparowany projekt, który wyglądał na zwykły kod do testów. W środku było coś, co dało napastnikom dostęp do jego maszyny, a przez nią do uprawnień w chmurze, gdzie leżały pliki strony Safe.
19 lutego. Na serwerze Safe pojawił się zmodyfikowany plik z kodem strony. Bardzo sprytny. Nie robił nic dziwnego dla milionów zwykłych użytkowników Safe. Miał w sobie krótką listę adresów i budził się tylko wtedy, gdy stronę otwierał ktoś podpisujący z konkretnego portfela: zimnego portfela Bybit na ether.
21 lutego, 14:13 czasu uniwersalnego. Rutynowy transfer. Podpisujący otwierają stronę Safe, widzą przelew na znany, wewnętrzny adres giełdy, widzą prawidłową kwotę, prawidłowy adres nadawcy, prawidłowy adres strony w pasku przeglądarki. Wszystko się zgadza. Podłączają urządzenia, podpisują.
Tylko że w tle kod strony podmienił w transakcji jedno pole. Zamiast zwykłego przelewu podpisali coś, co w języku Ethereum nazywa się delegacją wywołania: pozwolenie, żeby inny program wykonał kod „w imieniu” portfela. Ten inny program należał do napastników i robił jedną rzecz: podmieniał logikę portfela na własną, z funkcjami, które po ludzku można nazwać „zgarnij cały ether” i „zgarnij wszystkie tokeny”.
Gdy trzeci podpis wylądował w sieci, portfel przestał być portfelem Bybit. Środki wypłynęły na adresy napastników w ciągu minut. Dwie minuty później złośliwy kod zniknął ze strony Safe, żeby utrudnić śledztwo.
Prezes Bybit, Ben Zhou, powiedział potem publicznie, że był ostatnim z podpisujących. Sprawdził adres, sprawdził stronę, nie zobaczył nic podejrzanego. I nie miał czego zobaczyć.
Ekran, który kłamie, czyli dlaczego portfel sprzętowy nie pomógł
To jest najważniejsza część tego wpisu i dotyczy Ciebie, nawet jeśli nigdy nie będziesz podpisywać transakcji giełdy.
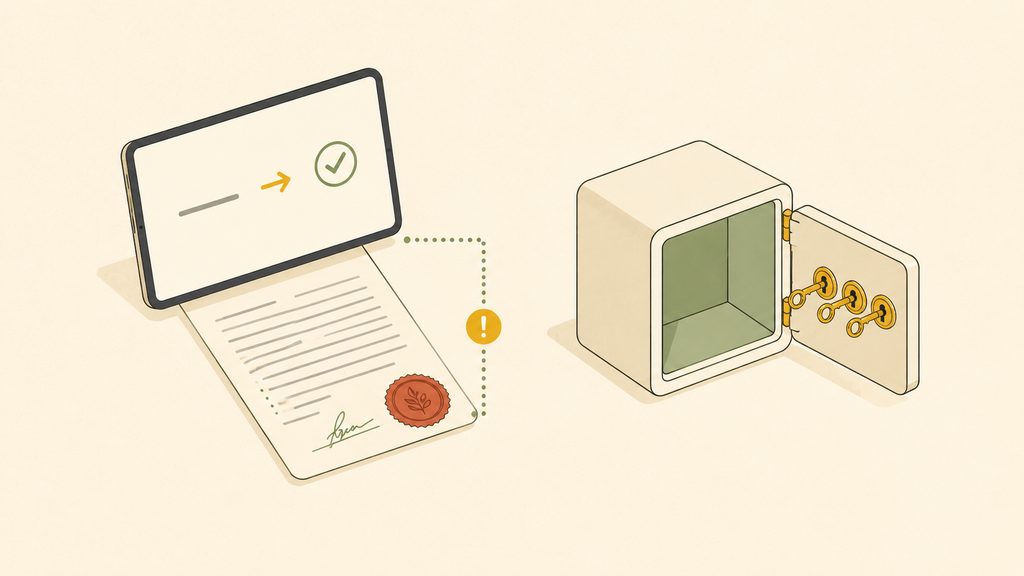
Portfel sprzętowy robi jedną rzecz doskonale: trzyma Twój klucz prywatny tak, że nigdy nie trafia do komputera. Komputer może być zawirusowany, a klucz i tak jest bezpieczny, bo podpis powstaje w środku urządzenia. Na tym polega jego siła i to jest prawda.
Ale podpis to podpis pod konkretną treścią. Urządzenie podpisuje to, co dostaje z komputera. Jeśli komputer, a ściślej strona internetowa w komputerze, prześle do urządzenia inną transakcję niż ta, którą pokazuje na ekranie, urządzenie podpisze tę inną. Bo nie wie, co widziałeś. Wie tylko, co dostało.
Teoretycznie ratunkiem jest ekranik na samym urządzeniu. Zanim potwierdzisz, portfel sprzętowy pokazuje, co podpisujesz, i to jest jedyny ekran, którego nie da się podmienić z zewnątrz. Problem w tym, że przy skomplikowanych transakcjach, takich jak operacje na portfelu wielopodpisowym, urządzenie często nie potrafi przetłumaczyć ich na ludzki język. Pokazuje ciąg cyfr i liter, skrót danych, i prosi o zatwierdzenie. Branża nazywa to podpisywaniem w ciemno (blind signing). Podpisujesz coś, czego nie da się przeczytać, ufając, że strona obok mówi prawdę.
Podpisujący w Bybit mieli portfele sprzętowe. Klucze były bezpieczne. Wszystko zadziałało zgodnie z projektem. I to nie miało żadnego znaczenia, bo ufali ekranowi, a ekran należał do napastnika.
Tę samą pułapkę spotkasz na własnym komputerze w mniejszej skali. Fałszywa strona portfela. Podmieniony adres w schowku. Prośba o „podpisanie wiadomości”, która okazuje się pozwoleniem na wyprowadzenie tokenów. Sprzęt Cię przed tym nie uratuje. Uratuje Cię tylko nawyk: czytać to, co pokazuje urządzenie, a nie to, co pokazuje strona, i nie podpisywać niczego, czego nie da się przeczytać.
💡 W książce Wszystko, co musisz wiedzieć o kryptowalutach poświęcam osobny rozdział temu, przed czym portfel sprzętowy chroni, a przed czym nie, bo to jedna z najczęściej źle rozumianych rzeczy w całym krypto. Ludzie kupują urządzenie i myślą, że kupili bezpieczeństwo. Kupili tylko sejf na klucz. Zobacz książkę →
Dlaczego giełda przetrwała
Teraz druga połowa historii, ta bardziej optymistyczna.
Kiedy giełda kryptowalut traci pieniądze, scenariusz zwykle wygląda tak: kilka dni ciszy, potem komunikat o „tymczasowym wstrzymaniu wypłat z powodu prac technicznych”, potem panika, potem upadłość i lata czekania w kolejce wierzycieli. Tak wyglądał Mt.Gox w 2014 roku, tak w dużej mierze wyglądał FTX w 2022.
Bybit zrobił dokładnie odwrotnie i to jest lekcja warta zapamiętania.
Godzina 15:44 czasu uniwersalnego, 91 minut po ataku. Ben Zhou pisze publicznie: zimny portfel na ether został przejęty, giełda jest wypłacalna nawet, jeśli nic nie odzyskamy, środki klientów są pokryte jeden do jednego, stratę pokryjemy sami. Skalę straty, około 1,4 miliarda dolarów, giełda potwierdziła w oficjalnym komunikacie tego samego dnia. Trzy godziny po ataku Zhou prowadzi transmisję na żywo i odpowiada na pytania.
Wypłaty nie zostały wstrzymane ani na minutę. W ciągu 10 godzin klienci złożyli około 350 tysięcy zleceń wypłaty i giełda zrealizowała ponad 99,99% z nich. W ciągu doby z platformy wypłynęło ponad 4 miliardy dolarów. Ludzie chcieli sprawdzić, czy naprawdę mogą wyjść. Mogli. I wielu z nich wróciło.
Dziura po etherze została załatana w trzy dni. Bybit nie miał 400 tysięcy ETH w zapasie, ale miał inne aktywa i, co ważniejsze, miał wiarygodność. Konkurencyjna giełda Bitget wpłaciła 40 tysięcy ETH tego samego wieczoru. Duzi gracze z branży udzielili pożyczek pomostowych. Giełda kupowała ether na rynku pozagiełdowym. Trzy dni po ataku niezależna firma audytorska potwierdziła, że rezerwy Bybit znów przekraczają zobowiązania wobec klientów dla wszystkich głównych aktywów.
Co zadecydowało? Cztery rzeczy, w tej kolejności:
Rezerwy własne. Giełda miała własne pieniądze, oddzielone od pieniędzy klientów, i to z nich pokryła stratę. To jest sedno. Jeśli firma ma tylko depozyty klientów, każda strata jest stratą klientów.
Jeden portfel, nie wszystko. Skradziono zawartość jednego zimnego portfela, tego na ether. Bitcoin, stablecoiny i inne aktywa leżały gdzie indziej i były nietknięte. Podział majątku na osobne sejfy sprawił, że katastrofa była ogromna, ale nie totalna.
Szybkość i szczerość. Półtorej godziny do pierwszego komunikatu z konkretną liczbą. To wyjątkowo szybko. Firmy, które upadały, mówiły o „problemach technicznych” tygodniami.
Wypłaty działały. Najlepszy dowód wypłacalności to nie audyt, tylko to, że możesz wyjść, kiedy chcesz. Bybit to rozumiał.
Efekt był nieoczekiwany: według firmy analitycznej Kaiko płynność na Bybit wróciła do poziomów sprzed ataku jeszcze przed końcem pierwszego kwartału 2025, szybciej niż po włamaniu na Bitfinex w 2016 roku. Analitycy z Glassnode pisali o „powstrzymaniu kryzysu”, który przy gorszej reakcji mógł uderzyć w cały rynek.
Dla kontrastu, i to już nasze podwórko: w kwietniu 2026 roku polska giełda Zonda wstrzymała wypłaty, a sprawą zajęła się prokuratura. Bez ataku hakerskiego, bez półtora miliarda straty. Różnica między tymi dwiema historiami to różnica między firmą, która ma rezerwy i mówi prawdę, a firmą, która nie ma jednego albo drugiego. Osobny wpis o tym, co dzieje się z Twoimi środkami, gdy giełda upada, jest w przygotowaniu.
Co się stało z pieniędzmi
Tu historia przestaje być optymistyczna.
Pięć dni po ataku amerykańskie FBI wydało oficjalny komunikat: za kradzieżą stoi Korea Północna, grupa znana jako Lazarus. Ta sama, która od lat okrada giełdy i protokoły, żeby finansować reżim. Śledczy rozpoznali ich po sposobie działania i po adresach, które łączyły się z wcześniejszymi kradzieżami.
Lazarus nie próbował ukrywać pieniędzy powoli. W ciągu około 10 dni zamienił niemal cały skradziony ether na bitcoina, głównie przez zdecentralizowane mosty i giełdy, na których nikt nie sprawdza tożsamości, a potem rozsypał bitcoiny po tysiącach adresów. Firmy analityczne i inne giełdy zamroziły, co się dało, ale to były ułamki procenta.
Bybit ogłosił nagrodę: 10% wartości odzyskanych środków dla każdego, kto pomoże je namierzyć. Wpłynęło ponad 5 tysięcy zgłoszeń. Zaledwie kilkadziesiąt było użytecznych.
W kwietniu 2025 roku Ben Zhou podał bilans: około 69% środków wciąż dało się śledzić w łańcuchu, prawie 28% „zniknęło w ciemności” (przeszło przez mieszalniki i trafiło do handlu poza rynkiem, gdzie ślad się urywa), a niecałe 4% zostało zamrożone.
Na początku sierpnia 2026 roku, półtora roku po ataku, Bybit pozwał Koreę Północną, jej agencję wywiadowczą i grupę Lazarus przed sądem federalnym w Waszyngtonie i uzyskał sądowe zamrożenie części zidentyfikowanych aktywów. Bilans na dzień pozwu: około 48 milionów dolarów odzyskane, około 30 milionów zamrożone na ponad dwudziestu giełdach i u powierników. Razem niecałe 80 milionów z półtora miliarda. Reszta jest albo w ruchu, albo zniknęła.
Wniosek jest prosty i brutalny: w krypto odzyskanie skradzionych pieniędzy to wyjątek, nie reguła. Nawet gdy ofiarą jest firma z miliardami, z prawnikami i z pomocą FBI, po półtora roku wraca kilka procent.
Co to znaczy dla Ciebie
Nie prowadzisz giełdy. Nie podpisujesz transakcji na trzy klucze. Ale ta historia mówi o Tobie więcej, niż się wydaje.
Słowo „zimny” nic Ci nie gwarantuje. Portfel zimny to portfel odcięty od internetu, a nie portfel, którego nie da się okraść. Bybit miał zimny portfel, wielopodpisowy, obsługiwany przez najlepsze narzędzia w branży. Kluczem nie było złamanie sejfu, tylko oszukanie ludzi, którzy go otwierali. To samo dotyczy Twojego portfela sprzętowego w szufladzie.
Czytaj urządzenie, nie stronę. Za każdym razem, gdy zatwierdzasz coś na portfelu sprzętowym, patrz na jego ekranik. Adres odbiorcy, kwota, sieć. Jeśli urządzenie pokazuje tylko nieczytelny ciąg znaków i prosi o potwierdzenie, a Ty nie wiesz dokładnie, co to jest, nie potwierdzaj. Ludzie w Bybit nie mieli tego wyboru w wygodnej formie. Ty przy zwykłym przelewie masz.
Giełda to zaufanie do firmy, nie do technologii. Twoje krypto na giełdzie to zapis w bazie danych tej giełdy. Gdy coś pójdzie źle, o Twoich pieniądzach decyduje to, czy firma ma własne rezerwy, czy mówi prawdę i czy wypłaca. Dlatego przed wyborem giełdy sprawdź trzy rzeczy: czy publikuje dowód rezerw (proof of reserves), czy ma licencję w Unii Europejskiej na podstawie MiCA (jak to sprawdzić, opisałem w osobnym wpisie) i jak zachowywała się przy poprzednich kryzysach. Bybit, nawiasem mówiąc, spełnia dziś wszystkie trzy: publikuje dowód rezerw, trzy miesiące po ataku uzyskał licencję MiCA w Austrii i obsługuje klientów z Polski przez spółkę Bybit EU, a jak zachował się w kryzysie, właśnie przeczytałeś. Jeśli chcesz założyć tam konto, możesz to zrobić przez ten link. To nie jest polecenie, żebyś tam kupował, tylko przykład giełdy, która przeszła test, jakiego nikt nie chciałby zdawać.
Nie trzymaj wszystkiego w jednym miejscu. Bybit przetrwał między innymi dlatego, że ether leżał osobno od bitcoina. Ty też możesz mieć część na giełdzie do bieżących operacji, a część w portfelu własnym, o którym giełda nie wie. Jeden portfel to jeden cel.
Pierwsza godzina decyduje. To dotyczy giełd, ale też Ciebie. Jeśli zobaczysz na swoim koncie coś, czego nie robiłeś, liczy się szybkość: zmiana haseł, wylogowanie ze wszystkich urządzeń, kontakt z giełdą, przeniesienie reszty środków. Cisza i „poczekam, może się wyjaśni” to najgorsza możliwa reakcja, w firmie i w domu.
Pytania, które pewnie masz
Czy klienci Bybit stracili pieniądze? Nie. Giełda pokryła stratę z własnych rezerw i z pożyczek od partnerów. Salda klientów nie zostały naruszone, wypłaty działały przez cały czas.
Czy to mogło się zdarzyć na innej giełdzie? Tak. Safe, przez które przeszedł atak, jest używane przez tysiące firm i protokołów. Złośliwy kod był napisany tak, żeby uruchamiać się tylko dla Bybit, ale nic nie stało na przeszkodzie, żeby wpisać na listę kogoś innego. Safe po ataku przebudowało sposób publikowania strony i dodało dodatkowe sprawdzenia, ale problem podpisywania w ciemno dotyczy całej branży.
Czy to była wina Bybit? Częściowo. Bezpośrednim źródłem był przejęty komputer u dostawcy, nie w giełdzie. Ale to Bybit zdecydował, że rutynowe przelewy z sejfu na setki milionów dolarów będą podpisywane przez interfejs, którego treści nie da się w pełni zweryfikować na urządzeniu. Po ataku giełda zmieniła procedury.
Czy Bybit działa w Polsce? Tak. Od maja 2025 roku Bybit ma licencję MiCA wydaną przez austriacki nadzór finansowy (FMA) i obsługuje klientów z 29 krajów Europejskiego Obszaru Gospodarczego, w tym z Polski, przez spółkę Bybit EU. W wersji unijnej dostępny jest handel spot, wpłaty i wypłaty w walutach tradycyjnych, produkty oszczędnościowe i karta. Szczegóły oferty sprawdź na stronie giełdy, bo to się zmienia.
Najważniejsze z tego wpisu
- Największa kradzież w historii krypto nie polegała na złamaniu zabezpieczeń. Polegała na tym, że trzy osoby podpisały to, co zobaczyły, a ekran należał do napastnika.
- Portfel sprzętowy chroni klucz, nie chroni przed podpisaniem nie tego, co widzisz. Czytaj ekran urządzenia, nie ekran strony.
- Giełda przetrwała, bo miała własne rezerwy, powiedziała prawdę w 90 minut i nie wstrzymała wypłat. To są trzy rzeczy, które odróżniają giełdę, która przeżyje, od takiej, która upadnie.
- Podział majątku na osobne portfele ograniczył katastrofę. Ether zniknął, bitcoin został. U Ciebie ta sama zasada działa w mniejszej skali.
- Skradzione krypto niemal nie wraca. Prawie 28% zniknęło bez śladu mimo FBI, nagród i pozwu przeciwko państwu.
- „Zimny” nie znaczy „bezpieczny”. Znaczy tylko „odcięty od internetu”. Reszta zależy od ludzi i od nawyków.
📘 Zrozum, na czym naprawdę stoi Twoje bezpieczeństwo
Portfele, klucze, giełdy, rezerwy, licencje i wszystkie sposoby, na jakie ludzie tracą krypto, nie przez rynek, tylko przez własne nawyki: to osobne rozdziały w książce „Wszystko, co musisz wiedzieć o kryptowalutach”. Bez żargonu, z przykładami takimi jak ten, tylko rozpisanymi krok po kroku.
Ten tekst ma charakter edukacyjny i nie jest poradą inwestycyjną. Opisuje wydarzenia na podstawie oficjalnych komunikatów Bybit i Safe, komunikatu FBI oraz raportów firm śledczych (Sygnia, Verichains, Mandiant, Chainalysis, TRM Labs, NCC Group). Kwoty w dolarach zależą od kursu etheru w danym momencie i w różnych źródłach różnią się o kilka procent.